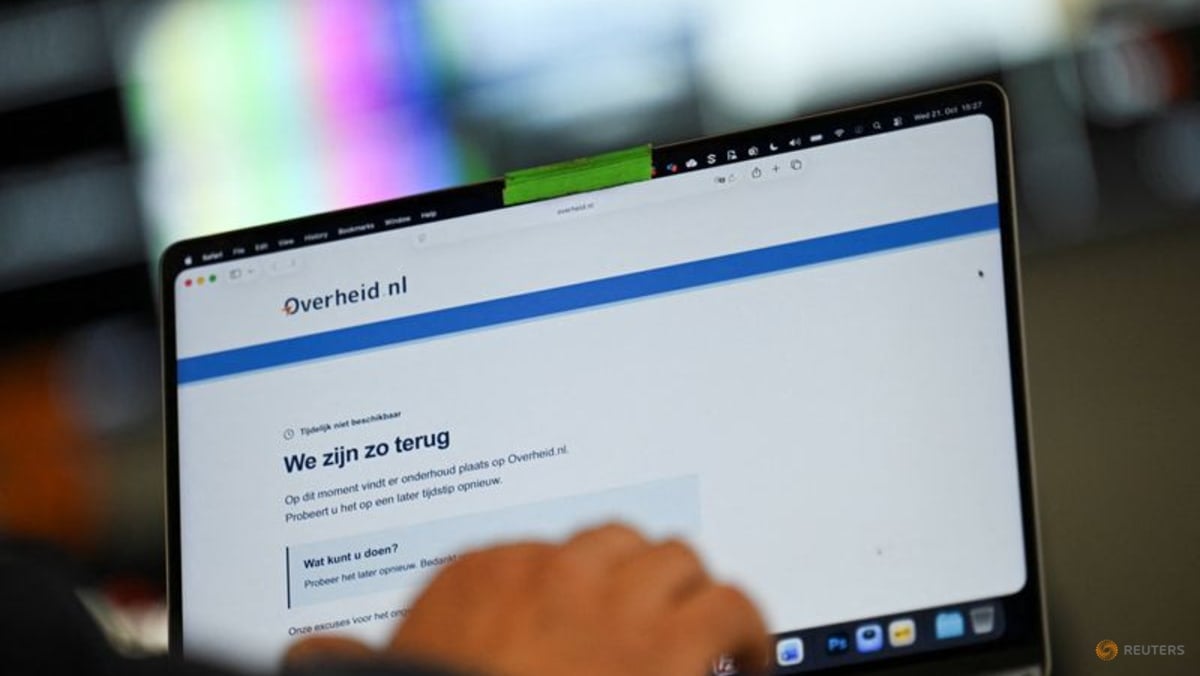
Des sites web gouvernementaux en Europe ont été mis hors ligne ce mercredi pour permettre aux opérateurs de corriger deux vulnérabilités critiques de niveau 9.2 sur l’échelle CVSS, découvertes avec l’aide de l’intelligence artificielle et affectant PHP, le langage open source qui fait fonctionner près de 70 pour cent des sites du web.
Selon les explications d’experts universitaires rapportées par la couverture de l’agence française de presse, interrompre la diffusion en ligne constitue une mesure de précaution responsable pour neutraliser les risques pendant que les correctifs de sécurité sont appliqués. La décision de couper l’accès aux portails officiels n’équivaut pas à une compromission confirmée des systèmes.
Les chercheurs n’ont constaté aucune exploitation active utilisant ces méthodes sur le terrain, comme l’a indiqué Steve Kerrison, maître de conférences en cybersécurité au campus de Singapour de l’Université James Cook, selon lequel les chercheurs de sécurité observent qu’aucune personne ne menait activement d’attaques à l’aide des techniques disponibles. Dimitrios Salampasis, de l’Université de technologie de Swinburne en Australie, a rappelé que la mise hors ligne de sites web ne signifie pas nécessairement qu’ils ont été piratés, mais peut constituer une mesure responsable de protection des systèmes lors de l’application de correctifs de sécurité.
Steve Kerrison a averti que des sites, des systèmes et des personnes ignoreront tout de cette situation et continueront de l’ignorer pendant des jours, des semaines et des mois, incluant potentiellement des blogs gérés par des utilisateurs qui pourraient servir à propager des virus informatiques, envoyer du spam ou diffuser du contenu malveillant, alors que les grandes institutions, des agences gouvernementales aux organes de presse, devraient être en mesure de réparer leurs sites relativement rapidement.
La structure sous-jacente de PHP et les risques mondiaux
PHP fonctionne en arrière-plan pour assembler dynamiquement les pages web avant de les envoyer aux navigateurs des internautes. Ce moteur open source et gratuit, géré par des bénévoles, équipe près de 70 pour cent de l’ensemble des sites internet dont le langage de programmation est identifiable, d’après les données du service fournies par W3Techs.

Il constitue également la fondation technique de WordPress, une plateforme qui alimente environ 40 pour cent de tous les sites du web, incluant des blogs personnels, des vitrines de petites entreprises, des portails institutionnels, des boutiques en ligne et des organes de presse. La dangerosité des failles réside dans leur nature systémique.
Wiz, entreprise de sécurité appartenant à Alphabet, a indiqué qu’elles figurent parmi les vulnérabilités les plus graves jamais découvertes dans PHP et sans doute de toute l’histoire des logiciels.
L’intelligence artificielle révèle des failles anciennes
L’identification de ces failles, présentes dans le code depuis des décennies, a nécessité des enchaînements d’actions qualifiés par la firme Wiz comme étant situés à la limite de ce que les chercheurs humains pouvaient accomplir en pratique.
Des modèles de pointe d’intelligence artificielle développés par des géants technologiques américains, notamment OpenAI et Google, ont permis de sonder les faiblesses du langage dès le mois d’août, un travail mené en toute discrétion le temps qu’un correctif soit élaboré.
Une première faille a été signalée aux développeurs de PHP le 11 août par la société Calif, associée à OpenAI après une détection réalisée grâce au modèle GPT-5.6 Sol, dans le cadre d’un audit du code de PHP financé par OpenAI. Indépendamment, les équipes de Wiz ont découvert un second problème et l’ont transmis le 24 août en exploitant également des outils d’IA.
OpenAI, entreprise américaine de technologie, a déclaré qu’il s’agit de l’une des vulnérabilités les plus percutantes de mémoire récente, marquant une nouvelle phase où l’intelligence artificielle peut trouver des bogues de sécurité ayant un impact à l’échelle d’internet.
Steve Kerrison a souligné auprès de l’agence française de presse que la difficulté avec des outils comme l’intelligence artificielle réside dans le fait qu’au moment où toutes les informations sont divulguées, les individus peuvent les transformer en armes très rapidement, ce qui explique la vive urgence avec laquelle tout le monde agit pour répondre à ce problème. L’administration du président américain Donald Trump a déclaré qu’elle suivait la situation et coordonnait ses actions avec les agences fédérales et les principaux laboratoires d’intelligence artificielle pour accélérer la publication du correctif, désignant cette technologie par le terme préféré du président (« Super Intelligence ») et qualifiant cette découverte de preuve que l’« intelligence suprême » américaine renforce la sécurité nationale.
Les autorités européennes font face à la menace
L’équipe d’intervention d’urgence informatique de l’Union européenne, CERT-EU, a attribué aux deux vulnérabilités une note de 9.2 sur 10 sur l’échelle de gravité CVSS v4.0. Cette qualification indique une capacité d’exécution de code à distance sans authentification préalable, permettant à un tiers d’exécuter des commandes sur un serveur vulnérable via internet, selon CERT-EU, sans aucun mot de passe ni compte utilisateur.
Un hébergeur web tel que GoDaddy a précisé qu’une telle exploitation pouvait se traduire par des données volées, des pages défacées ou un compromis complet du système, tandis que le directeur technique de Cloudflare a indiqué que des attaques précoces commençaient à émerger — un constat en contradiction apparente avec les observations rassurantes rapportées par Steve Kerrison, selon qui les chercheurs n’ont pas vu de personnes mener activement des attaques.
Face à la complexité des mises à jour, Wordfence a indiqué que les processus automatisés habituels de WordPress ne suffiraient pas à déployer ce correctif, d’autant que de nombreux petits sites gérés par des propriétaires sans personnel de sécurité reposent sur un hébergement partagé où ils ne gèrent pas le serveur et peuvent ignorer qui met à jour PHP. L’organisme européen a ainsi conseillé aux entités incapables de patcher leurs systèmes de prendre les sites affectés hors ligne pour éviter toute exposition.
Sur le même sujet