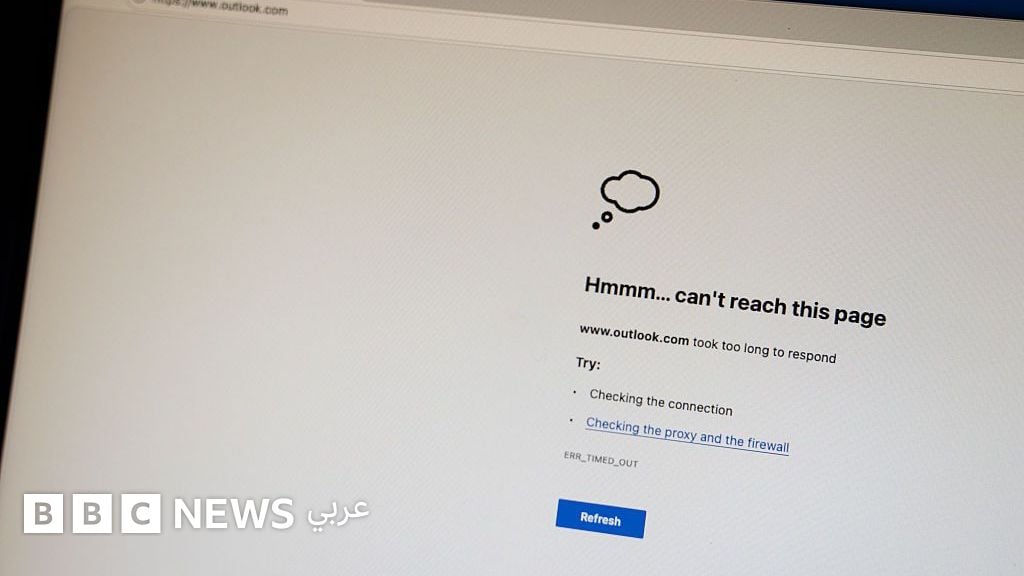
Des millions d’utilisateurs dans plus de 70 pays ont subi une panne mondiale des services de Microsoft 365 de plus de 24 heures à partir du 12 novembre 2026.
La perturbation a débuté par un problème sur le service Exchange Online avant de toucher Outlook, Teams et Copilot, d’après les informations rapportées par la plateforme.
La plateforme Downdetector a enregistré des signalements d’incidents provenant de plus de 70 pays et territoires, avec de nombreux signalements par minute, d’après la BBC.
En Grande-Bretagne, l’organisme NHS Supply Chain, en charge de l’approvisionnement du secteur de la santé, a fait face à des retards dans le traitement des demandes et des orientations de patients, tandis que les services de police ont vu leurs outils de signalement en ligne perturbés, poussant le conseil des chefs de police à recommander l’usage du téléphone et de la télécopie.
En Australie, la police fédérale et l’agence de renseignement ont été touchées, conduisant le gouvernement à activer un protocole d’accord signé en juin 2026 avec Microsoft.
En Allemagne, le ministère fédéral de l’Intérieur et des institutions ont également subi des impacts, tout comme les banques et les administrations au Japon, la justice aux Philippines, l’immigration en Nouvelle-Zélande et des compagnies aériennes en Inde.
Microsoft a indiqué que la panne résultait d’une défaillance technique liée à une mise à jour antérieure de la capacité du réseau, amplifiée par un changement ultérieur dans la configuration, et a exclu toute cyberattaque, selon Sky News Arabia.
Les entreprises ne s’occupent pas beaucoup du fait que la technologie tombe en panne, mais de la durée qu’il leur faut pour recommencer à travailler, a expliqué Heath Renfro, cofondateur et directeur de la cybersécurité chez Fenix24, cité par Elaph.
L’équipe d’intelligence des menaces de Microsoft a par ailleurs mis en garde contre une campagne de phishing active exploitant l’incident sous le couvert de notifications officielles de l’état du service Exchange Online sous la référence EX1550543, incitant les équipes de sécurité à utiliser Microsoft Defender for Office 365 Threat Explorer et Microsoft Defender XDR Advanced Hunting pour repérer les messages suspects.
L’entreprise a annoncé le samedi 14 novembre 2026 le rétablissement complet de ses services après avoir traité le problème technique fondamental, d’après la BBC.
Sur le même sujet