
Meta lance Muse, un assistant personnel d’intelligence artificielle conçu pour macOS, iOS, Android et le web. Malgré les promesses de sécurité de l’entreprise, des failles critiques permettent à des applications locales de contourner les protections macOS et d’intercepter des jetons d’authentification complets.
Les ambitions et les fonctionnalités multiples de l’agent Muse
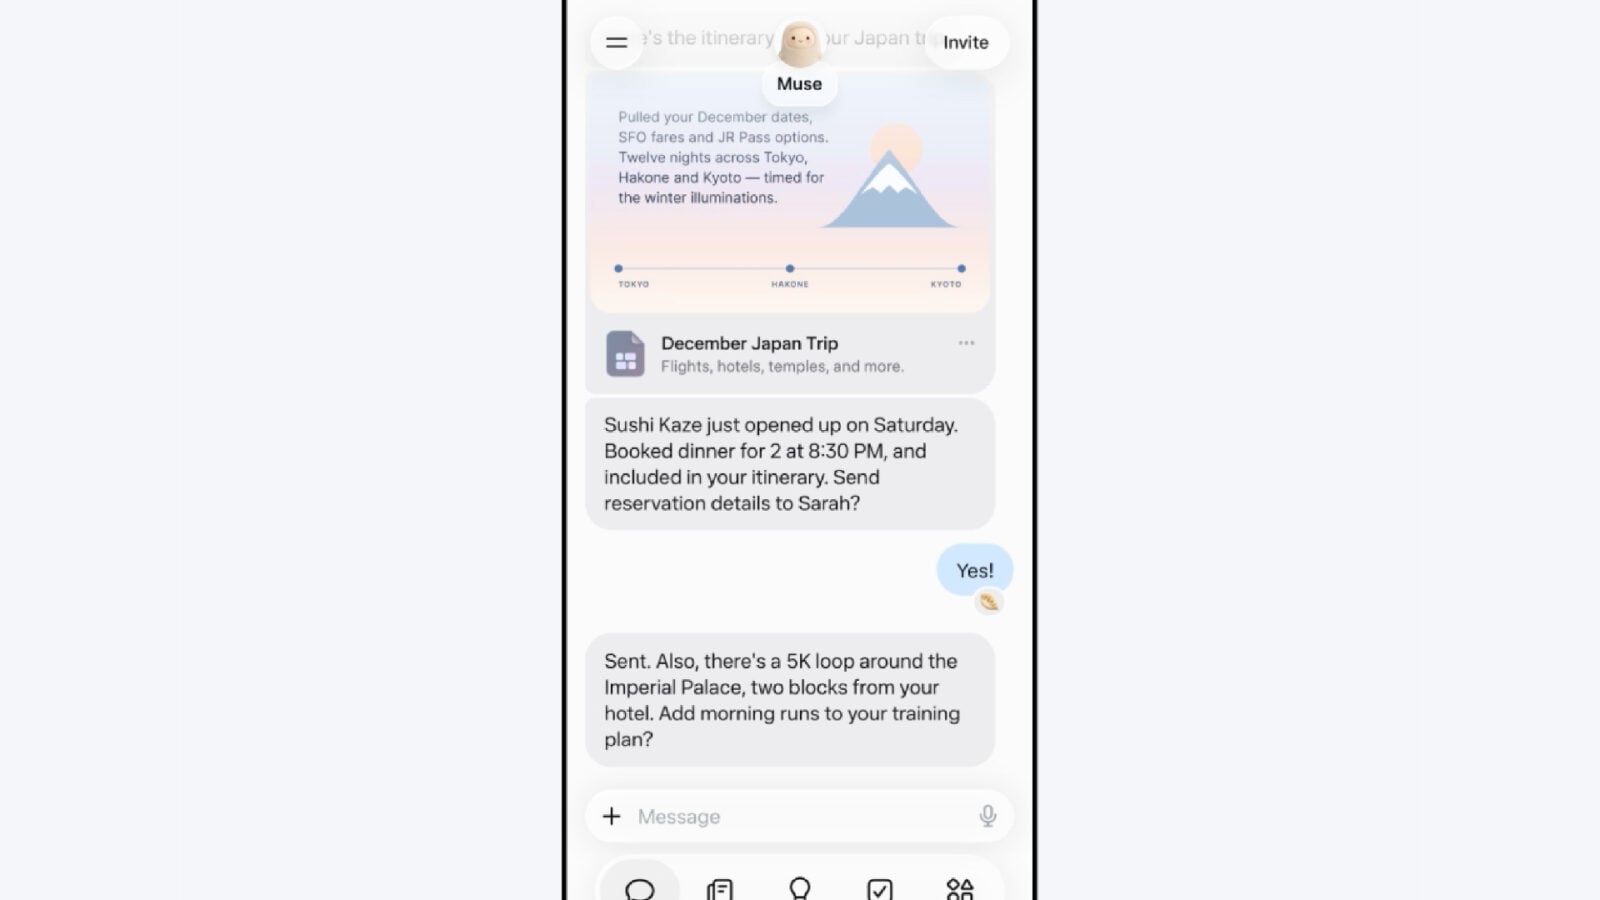
Meta développe ses ambitions dans l’intelligence artificielle avec le lancement de Muse, un agent personnel conçu non seulement pour répondre à des requêtes textuelles, mais pour exécuter des actions concrètes. L’utilisateur formule un objectif et l’outil élabore un plan d’action de manière autonome avant de solliciter une validation humaine. Les fonctionnalités vont de la rédaction de courriels à la planification de voyages, en passant par le remplissage de formulaires, la comparaison de prix et la réalisation d’achats.
Pour accomplir ces tâches, l’assistant se connecte à un large éventail de services, incluant Google Workspace, Ticketmaster, OpenTable, Spotify et Apple Santé, tout en exploitant des API publiques lorsque cela est nécessaire. Vishal Shah, responsable des produits IA chez Meta, affirme que Muse n’est pas vraiment limité dans ce qu’il peut faire, à condition de lui accorder les accès requis.
Une vulnérabilité critique de type zero-day dans l’application macOS
Alors que Meta met en avant des mesures de protection strictes, la sécurité de l’application macOS fait face à de sérieuses contestations. Le PDG Mark Zuckerberg avait pourtant défendu la robustesse de l’outil, affirmant qu’il a été conçu dès le départ pour garantir la confidentialité et la sécurité. Toutefois, une faille zero-day permet à des applications locales et à des commandes exécutées dans le terminal de contourner les restrictions d’accès du système d’exploitation Apple.
Cette vulnérabilité autorise des processus non privilégiés à modifier des paramètres internes, et notamment l’adresse de l’endpoint utilisé pour la transcription vocale. En détournant cette cible vers un serveur malveillant, un attaquant peut récupérer le jeton d’authentification et s’emparer du compte Muse de l’utilisateur.
Mécanismes de protection et gestion de la vie privée
Pour rassurer les utilisateurs quant à la confidentialité de leurs données, l’entreprise déploie une architecture technique spécifique. L’agent fonctionne dans une machine virtuelle cloud dédiée, doublé d’un second agent de surveillance nommé Sentinel qui filtre les requêtes sortantes vers internet. Les transactions sensibles requièrent également une approbation explicite, et les achats reposent sur l’utilisation de cartes à usage unique via Stripe Link, tandis que des intégrations avec Shop Pay et 1Password sont planifiées.

Sur le plan publicitaire, Meta s’engage à ce que les conversations échangées avec l’assistant ne soient pas partagées avec sa régie publicitaire, bien que certains achats puissent influencer indirectement la diffusion d’annonces. Enfin, les utilisateurs disposent de la possibilité de refuser que leurs interactions servent à l’entraînement des modèles de l’entreprise.
Pour aller plus loin