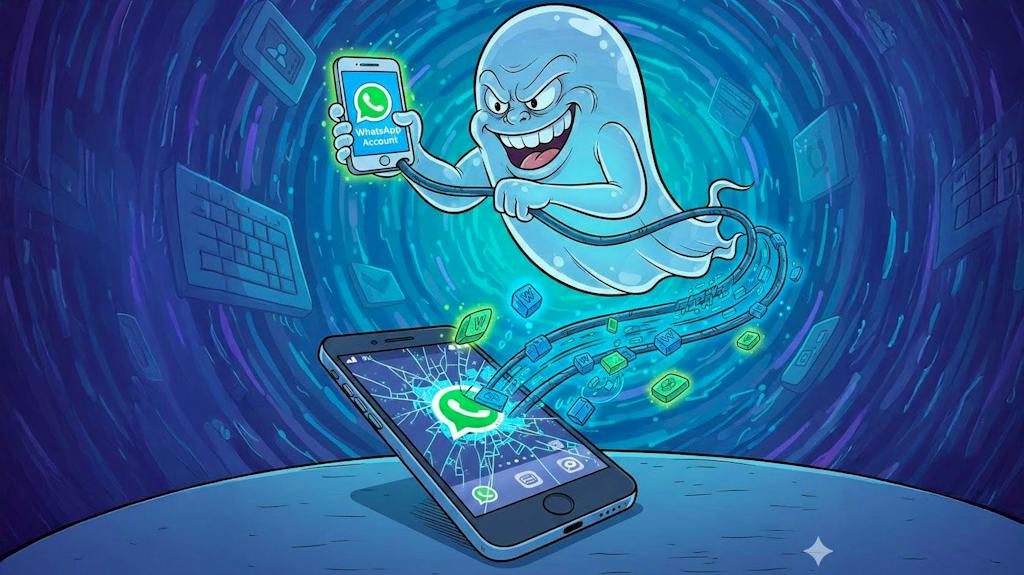
Des cybercriminels dérobent des comptes WhatsApp en Suisse et en Allemagne grâce à de fausses campagnes de vote, piégeant les utilisateurs via des liens de phishing et des codes de vérification par SMS ou des codes QR pour s’emparer des discussions privées.
L’aide aux proches ou l’enthousiasme pour un concours se transforment actuellement en piège numérique. En octobre, le Bundesamt für Cybersicherheit (Bacs) a enregistré plus de 50 signalements en Suisse concernant une escagrocie bien rodée sur la messagerie WhatsApp, selon les informations rapportées par Blick. Les criminels tirent profit de la serviabilité des utilisateurs pour s’immiscer incognito dans leurs communications. Déjà au mois de mai, d’après les mises en garde relayées par la même source, l’office fédéral mettait en garde contre une supercherie similaire où le prénom utilisé dans le message était Sofia, avant d’être remplacé par Sophie, avec de nouveaux signalements enregistrés également au cours du mois de septembre.
Les variantes de l’arnaque au vote et le piège du couplage d’appareils
Le scénario commence par un message inattendu provenant d’un contact connu. Le texte demande un appui urgent pour un concours de danse ou un scrutin concernant la fille d’un ami, ou encore une participation à une enquête pour sportifs selon les précisions de T3N, comme l’explique Bluewin. En cliquant sur le lien inclus dans le message, l’internaute atterrit sur une fausse page web aux adresses changeantes pour contourner les filtres de sécurité.
Pour valider ce faux vote, deux méthodes coexistent. La première consiste à inscrire son numéro de téléphone mobile et à divulguer le code de confirmation à six chiffres reçu par SMS, ce qui équivaut à activer le compte sur l’appareil des pirates. La seconde méthode affiche un code QR destiné à être scanné via la rubrique dédiée aux appareils connectés dans l’application, un mécanisme d’association qualifié de « Ghost Pairing » par les experts en sécurité cités par Bluewin. Concernant cette fonction de liaison, le groupe Meta avait pourtant annoncé dès le mois de mars la mise en place d’un avertissement sur le messager pour signaler toute association d’appareil suspecte en affichant l’origine de la requête, un dispositif ciblant spécifiquement la lecture par code QR mais laissant de côté le code reçu par message textuel d’après le média Blick.
L’impact financier et l’effet boule de neige sur les listes de contacts
En Allemagne, la Polizeidirektion Zwickau a également mis en garde contre ce mode opératoire après avoir recensé pas moins de douze délits similaires depuis la mi-août dans son seul secteur de compétence, avec des préjudices oscillant entre 500 et 615 euros par victime, d’après les précisions apportées par T3N. Une fois le contrôle acquis, les agresseurs exploitent la crédibilité du compte compromis pour réclamer de l’argent aux proches ou diffuser de fausses informations dans les groupes de discussion.
L’intrusion se caractérise par sa discrétion. L’application continue de fonctionner normalement sur le smartphone du propriétaire initial pendant que les malfaiteurs aspirent l’historique des messages, les fichiers multimédias et les répertoires téléphoniques. Ce pillage silencieux permet de relancer la vague de phishing auprès de l’ensemble du réseau social de la victime, provoquant une propagation exponentielle signalée par Blick.
Les mesures de protection recommandées par les autorités
Face à la recrudescence de ces attaques, les autorités de sécurité formulent plusieurs consignes strictes pour préserver l’intégrité des comptes. Il est notamment préconisé de vérifier régulièrement la liste des sessions actives dans les paramètres de messagerie et de réagir promptement en cas de compromission, tout en prenant soin de sauvegarder les messages, numéros de téléphone des fraudeurs, données de paiement et reçus avant de contacter la police d’après les recommandations de T3N.
- Ne jamais communiquer son code de vérification à six chiffres ou valider de demandes de liaison non sollicitées.
- Scanner les codes QR uniquement sur la page officielle pour ordinateurs.
- Activer une protection supplémentaire via un code PIN personnel dans les options du profil, ce qui complique considérablement toute tentative d’appropriation illégitime grâce au paramètre de la vérification en deux étapes détaillé par Blick.
Si la prise de contrôle est déjà avérée, le Bacs conseille de prévenir immédiatement ses connaissances par un canal de communication distinct. Pour déconnecter les intrus ayant eu recours au piège par code QR, il convient de supprimer les sessions inconnues dans le menu des appareils liés, tandis qu’une réinscription avec son propre numéro permet d’évincer automatiquement des attaquants passés par la validation SMS, à condition qu’aucun code PIN additionnel n’ait été verrouillé entre-temps.
À lire aussi