Une faille critique de sécurité baptisée « SMS of Death » déclenche des redémarrages en boucle et des affichages de récupération sur de nombreux smartphones Android des versions 12 à 17, selon des révélations rapportées début octobre. La menace exploite un système obsolète pour rester totalement invisible dans la boîte de réception des utilisateurs visés.
La faille « SMS of Death » paralyse les téléphones Android de la version 12 à 17
Un simple message texte invisible peut perturber profondément les appareils mobiles fonctionnant sous Android. Cette vulnérabilité, rendue publique par le chercheur en sécurité Mark Blaszczyk d’après les informations diffusées par le portail informatique Heise.de, cible un large éventail de versions du système d’exploitation de Google, allant de la version 12 jusqu’aux éditions 17.
Lorsqu’un appareil subit cette attaque, il entre dans un cycle d’instabilité sévère. Le terminal s’arrête et redémarre automatiquement environ toutes les ninety secondes, affichant à chaque tentative un écran de récupération qui réclume une réinitialisation totale. Les analystes soulignent que les personnes touchées ne doivent céder à la panique sous aucun prétexte.
Le danger caché derrière les messages WAP Push et les instructions de réinitialisation
La particularité redoutable de cette attaque réside dans sa discrétion absolue. L’expéditeur envoie une instruction à travers un canal de communication ancien connu sous le nom de WAP Push, comme le détaille la couverture de CHIP.
Ce protocole historique permettait autrefois aux opérateurs de télécommunications de transmettre des paramètres à distance, à l’insu des abonnés. Dans le cas présent, le message malveillant n’apparaît jamais dans la boîte de réception classique de l’utilisateur, ce qui rend toute anticipation impossible.
Si le téléphone bascule en mode de récupération après une série de pannes, l’interface propose d’effacer toutes les informations personnelles. Valider cette option entraîne la destruction définitive du contenu stocké sur l’appareil. Les experts recommandent plutôt de brancher immédiatement le terminal à un ordinateur pour le sauver sans pertes.
La solution de déporage via ADB et la lenteur du déploiement des correctifs Google
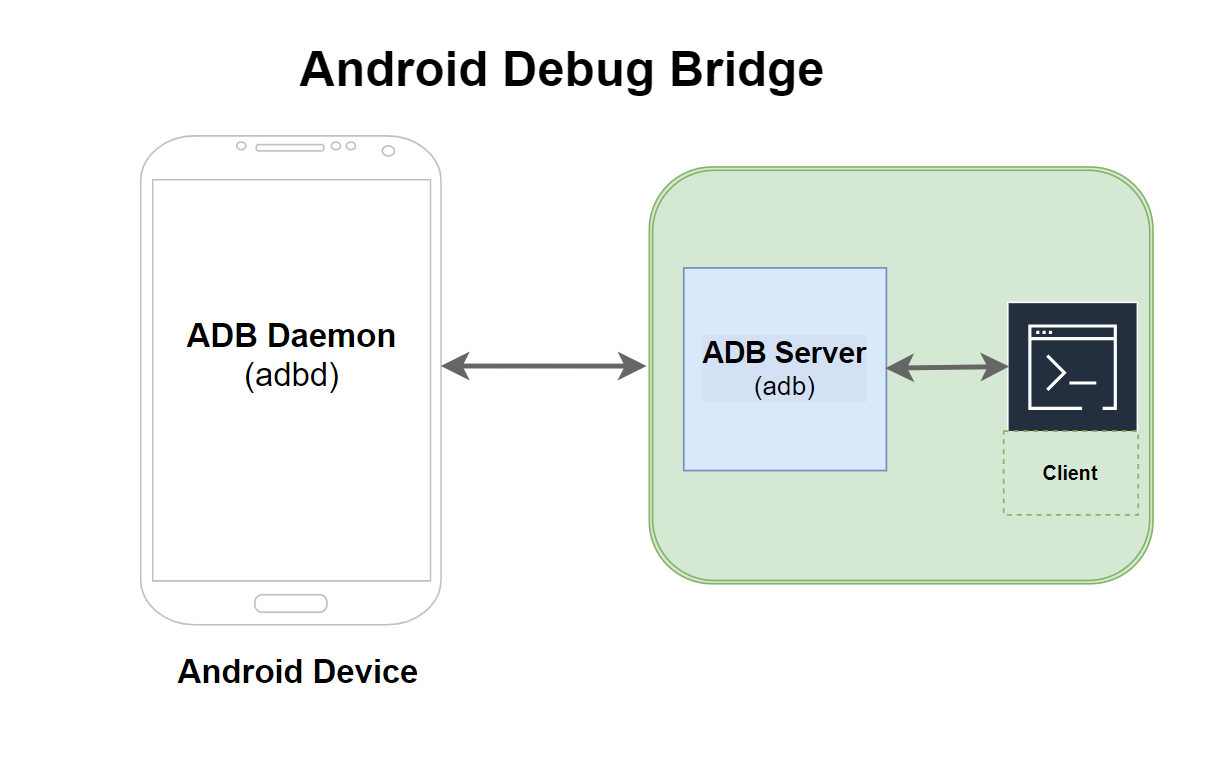
Pour contourner le piège de la réinitialisation d’usine, les spécialistes suggèrent d’utiliser l’outil de développement Android Debug Bridge sur un ordinateur relié au téléphone défaillant, d’après les recommandations techniques transmises par Mark Blaszczyk. Cette manipulation informatique permet de reprendre le contrôle du système d’exploitation sans sacrifier les données.
Du côté des fabricants, la situation varie selon le matériel possédé. Google a mis en ligne un correctif de sécurité dès le début du mois d’octobre pour les versions d’Android 14 à 17. Néanmoins, les propriétaires d’appareils d’autres marques doivent souvent patienter de longues semaines avant de recevoir la mise à jour correspondante.
Pour les téléphones plus anciens tournant sous Android 12 ou 13, la faille pourrait bien demeurer ouverte de manière permanente, sauf si les constructeurs décident de concevoir des correctifs spécifiques de leur propre initiative. En attendant, les usagers sont invités à surveiller régulièrement la section des paramètres dédiée aux mises à jour logicielles de leur appareil.
À ne pas manquer