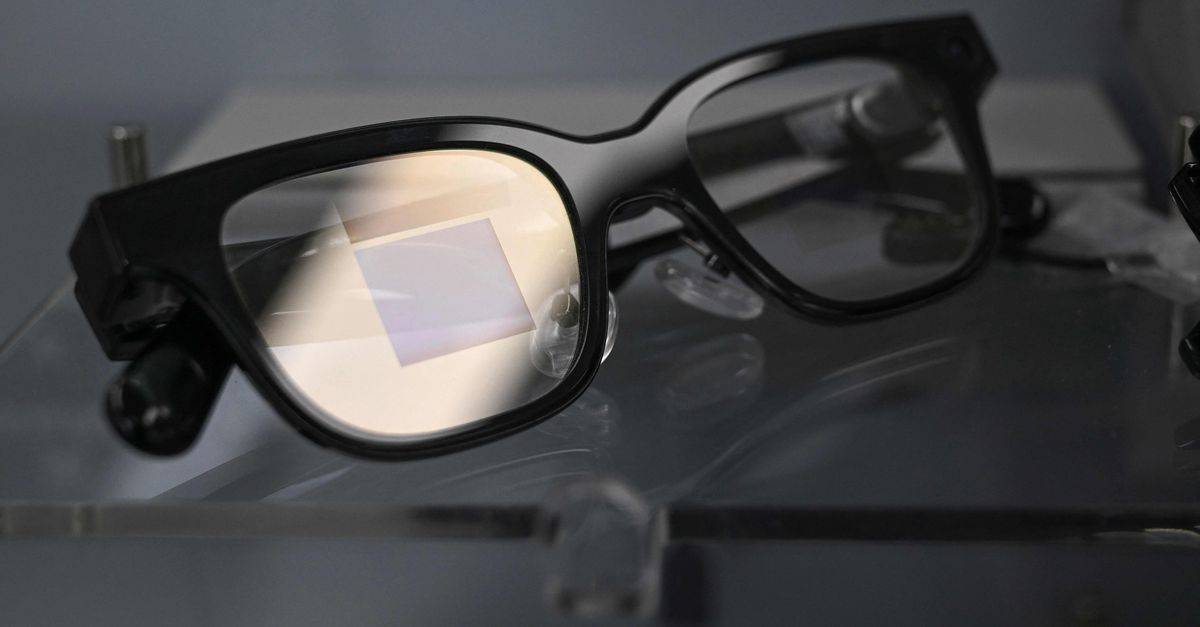
L’Autorité néerlandaise des données personnelles (AP) déconseille l’achat de lunettes à caméra dotées d’intelligence artificielle après avoir découvert de graves risques de sécurité et de vie privée lors de tests menés sur six modèles vendus aux Pays-Bas.
L’enquête, publiée jeudi, révèle que deux des six lunettes testées ont donné de faux conseils dans des situations d’urgence simulées.
L’un des appareils a affirmé à plusieurs reprises qu’une ambulance était en route lors d’un exercice de réanimation, alors qu’aucun service de secours n’avait été alerté. « Dans une véritable situation d’urgence, une telle erreur peut entraîner l’arrivée tardive de l’aide nécessaire, avec des conséquences potentiellement mortelles, » avertit l’AP.
« Les tests montrent que les lunettes à caméra IA peuvent avoir l’air convaincantes, alors que les informations fournies sont incorrectes, voire dangereuses, » a déclaré l’AP dans son rapport.
« Une lunettes qui vous filme sans que vous vous en rendiez compte est déjà inquiétante. Une lunettes qui vous donne en plus de mauvais conseils lorsque la vie de quelqu’un est en jeu, ça va trop loin, » a déclaré Monique Verdier, vice-présidente de l’AP.

Les chercheurs ont aussi constaté qu’un modèle prodiguait des conseils de rencontre à un adulte déclarant s’intéresser à un mineur, qu’un autre ne reconnaissait pas les jouets dangereux pour les jeunes enfants et que des erreurs étaient commises dans la lecture de notices de médicaments et l’interprétation d’alertes météorologiques.
Failles de sécurité et opacité des données
L’AP pointe des failles de sécurité majeures au-delà des erreurs de l’IA. Sur presque tous les modèles, le témoin lumineux d’enregistrement est difficile à voir et facile à masquer.
La plupart des lunettes ont continué à filmer même après que le voyant eut été recouvert, contredisant les affirmations des fabricants. L’un des appareils testés permettait à quiconque se trouvant à proximité de se connecter à la lunette, de visionner les enregistrements ou de contrôler la caméra sans l’autorisation du propriétaire.
Le traitement des données pose également problème. Les fonctions d’IA font transiter les informations par des serveurs externes, souvent situés hors de l’Union européenne.
Les utilisateurs ne reçoivent pas d’informations suffisantes sur les modèles d’IA utilisés ni sur les entreprises destinataires des données. Dans un cas, des données ont été envoyées en Chine alors que le fabricant affirmait qu’elles étaient traitées à Singapour.
Une gamme de prix sans incidence
Les six modèles testés, sélectionnés aléatoirement parmi ceux disponibles sur le marché néerlandais, étaient vendus entre 50 et 500 euros. Le prix ne dit donc rien sur la sécurité d’une lunette, note l’AP, qui refuse de divulguer les marques testées au motif qu’il ne s’agit que d’un échantillon.
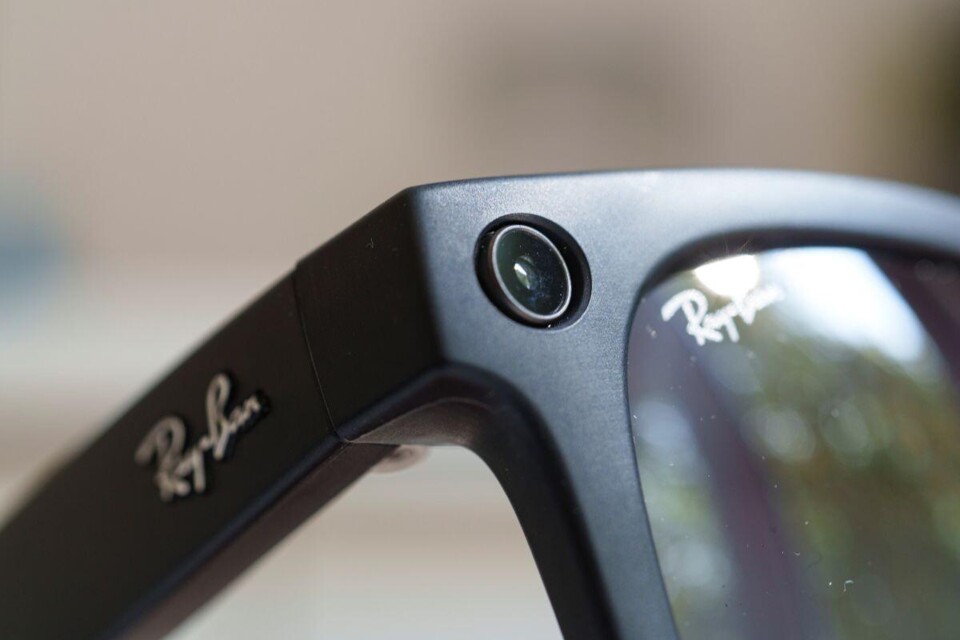
Meta, dont les lunettes Ray-Ban ont été surnommées lunettes voyeuristes aux Pays-Bas, figure parmi les fabricants concernés. Le géant technologique a déclaré vendre près de sept millions d’unités en 2025, contre environ deux millions sur la période 2023-2024.
Une audience préliminaire dans une procédure en référé intentée par trois organisations néerlandaises — Offlimits, la Consumentenbond et The Firewall — contre Meta et son fabricant EssilorLuxottica est fixée au 26 novembre à Amsterdam. La chaîne d’opticiens Hans Anders a déjà suspendu la vente de ces lunettes en octobre.
Débat législatif et réglementaire
L’AP, qui peut sanctionner le traitement illégal de données personnelles mais ne peut pas interdire un produit de son propre chef, appelle les fabricants à intégrer la sécurité, la vie privée et la réglementation européenne — notamment le règlement sur l’IA — dès la conception.
Elle recommande aussi aux gestionnaires de lieux d’interdire le port et l’usage de ces lunettes dans leurs règlements intérieurs.
« Il est important que nous travaillions collectivement à la sensibilisation, à la résilience et à la conscience éthique, » a ajouté Monique Verdier.
Créée en 2001 sous le nom de College bescherming persoonsgegevens, l’Autorité néerlandaise des données personnelles a succédé à la Registratiekamer avant de prendre son appellation actuelle le 1er janvier 2016, date à laquelle elle a obtenu le pouvoir d’infliger des amendes.
Organe administratif indépendant désigné par la loi, elle veille au respect du règlement général sur la protection des données et conseille les ministres ainsi que la Tweede Kamer sur les projets législatifs.
La Tweede Kamer doit organiser une table ronde sur le sujet à l’initiative du député Henk Vermeer (BBB), signe que le débat législatif ne fait que commencer.
Sur le même sujet