Des chercheurs de Varonis Threat Labs ont dévoilé une technique de phishing post-compromission baptisée TrustSink, qui permet à des attaquants disposant de privilèges élevés sur Microsoft Entra de détourner l’authentification multifacteur. En enregistrant une méthode d’authentification externe factice, les pirates affichent un faux écran de connexion Microsoft pour dérober des mots de passe en clair.
La sécurité du système d’authentification multifacteur repose sur l’intégrité de son infrastructure sous-jacente. Lorsqu’un acteur malveillant réussit à prendre le contrôle d’un compte hautement privilégié, les mécanismes de confiance peuvent se retourner contre l’organisation.
La technique TrustSink et le détournement des méthodes d’authentification Microsoft Entra
L’attaque ciblée nommée TrustSink exploite le modèle de confiance mis en place par Microsoft Entra pour les fournisseurs d’authentification externes, connus sous le nom d’External Authentication Methods. Ce système permet normalement aux entreprises d’intégrer des services tiers pour valider les connexions des utilisateurs.
Pour mener à bien l’opération, l’attaquant doit posséder au préalable un rôle administratif élevé au sein du locataire, tel que Administrateur général ou Administrateur de la politique d’authentification. Une fois ces accès obtenus, il modifie la politique des méthodes d’authentification pour y inscrire un fournisseur malveillant. Cette configuration s’appuie sur un serveur OpenID Connect minimaliste développé par les chercheurs avec Python et FastAPI.
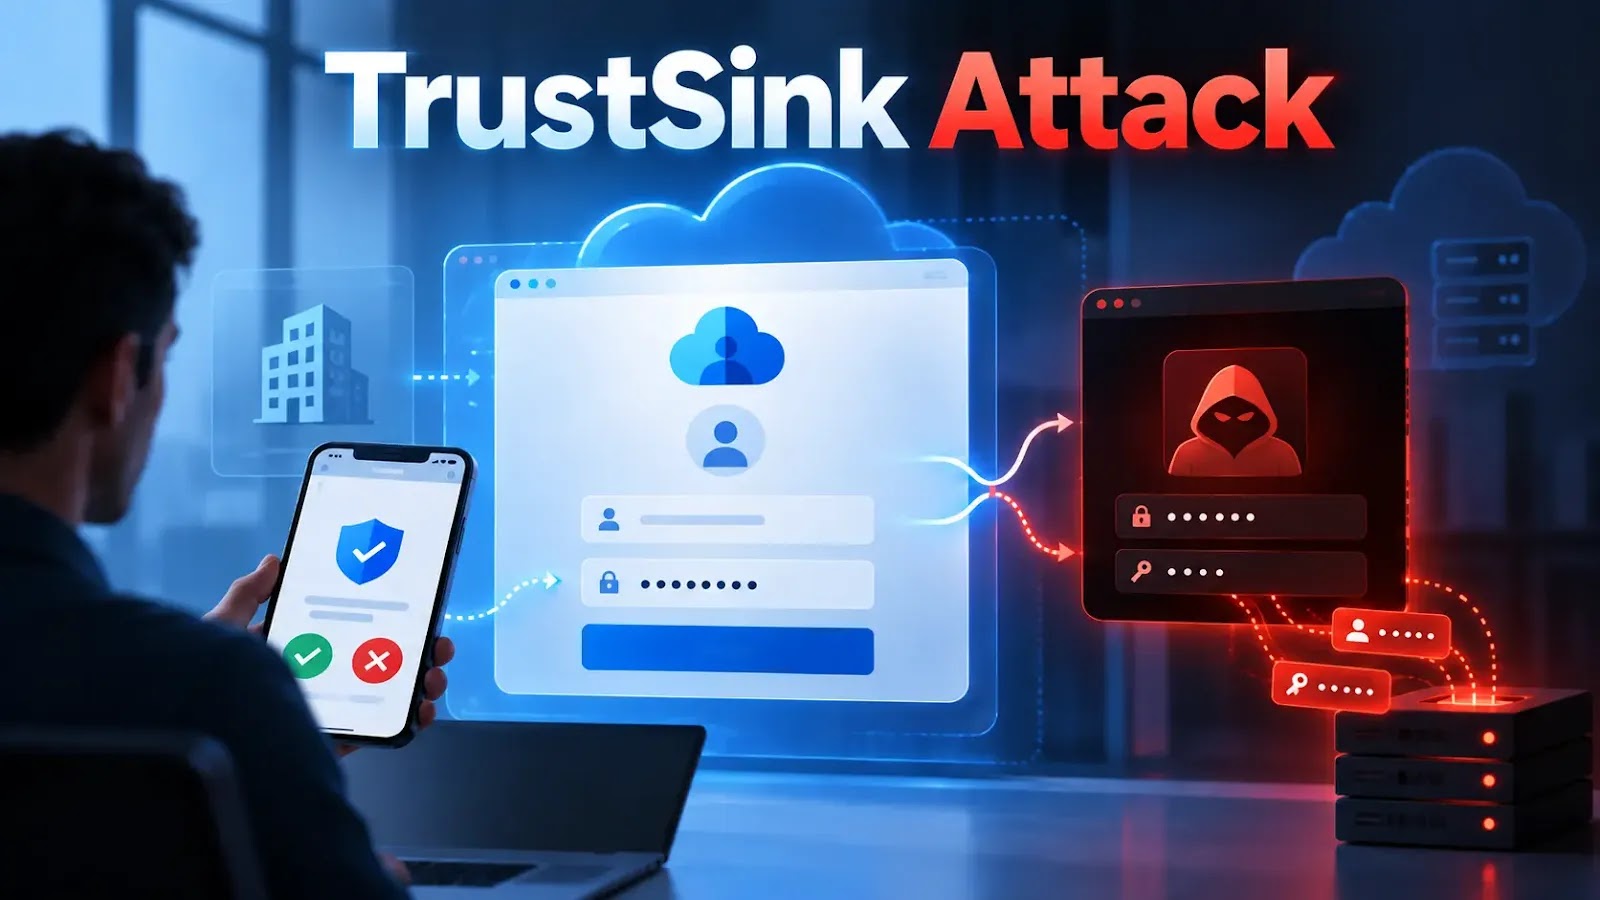
Varonis Threat Labs a indiqué : « Dans notre locataire de test, chaque connexion s’est déroulée normalement tandis que notre serveur a reçu les mots de passe accompagnés des horodatages et des adresses IP source. »
Lorsque l’utilisateur tente de se connecter, la procédure initiale se déroule normalement sur le domaine légitime. Cependant, au moment de valider le second facteur, Entra redirige le navigateur vers le fournisseur de l’attaquant. Celui-ci présente une copie visuelle rigoureuse de l’invite de mot de passe Microsoft.
L’origine des travaux sur les identités externes et la persistance des pièges à mots de passe
Cette approche s’inscrit dans la continuité des recherches présentées par le chercheur en sécurité Dirk-Jan Mollema lors de la conférence x33fcon 2025, dans le cadre d’une intervention intitulée Intégration de votre propre identité dans Entra ID
.
La persistance de cette menace constitue un défi majeur pour les équipes de réponse aux incidents. Une simple réinitialisation du mot de passe compromis ne suffit pas à éliminer le danger. Le fournisseur malveillant reste inscrit dans la politique d’authentification de l’organisation.
Varonis Threat Labs a précisé : « La réinitialisation d’un mot de passe dérobé n’a pas supprimé le fournisseur malveillant. Il est resté dans le flux d’authentification et a capturé le nouveau mot de passe lors de la connexion suivante de l’utilisateur. »
Cette boucle de persistance oblige les administrateurs à modifier leur méthode de remédiation habituelle.
Recommandations de sécurité pour la surveillance des journaux d’audit Entra
Pour contrer ces attaques post-compromission, les équipes de sécurité doivent surveiller étroitement l’infrastructure d’identité et limiter strictement l’attribution des rôles disposant de privilèges de modification. L’analyse des journaux de connexion et d’audit permet de repérer des anomalies précises.
Les administrateurs peuvent s’appuyer sur plusieurs indicateurs clés pour détecter une configuration suspecte dans leur environnement :
- L’apparition de nouvelles entrées de configuration de méthodes d’authentification externe dans les journaux d’audit.
- Des modifications inattendues de la politique des méthodes d’authentification.
- La création de nouveaux enregistrements d’application utilisant l’URI de rappel du fournisseur externe.
Face à ces risques, les spécialistes conseillent également d’envisager l’adoption de méthodes d’authentification résistantes au phishing, telles que FIDO2 ou Windows Hello for Business, afin de réduire la dépendance aux mécanismes basés sur les mots de passe et les flux externes manipulables.
Pour aller plus loin