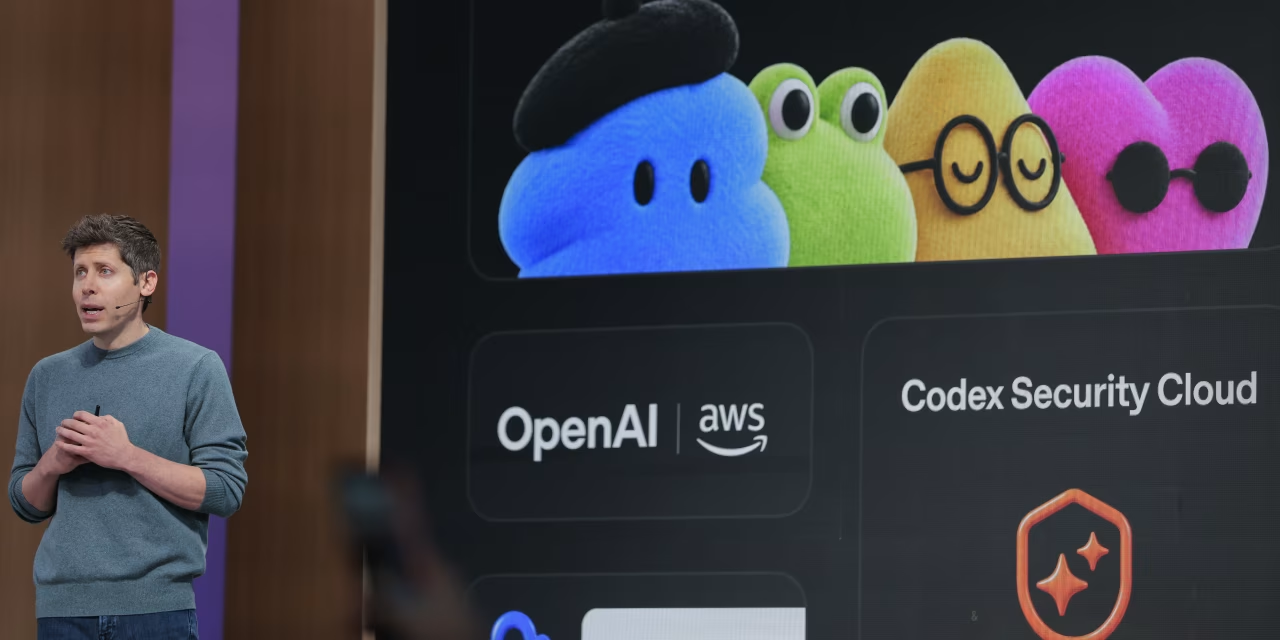
Les grandes entreprises technologiques intègrent des mascottes douces et colorées, telles que l’œuf pelucheux Jolly de Meta et les personnages de type Muppet Dots d’OpenAI, pour rendre leurs agents d’intelligence artificielle plus accessibles et atténuer l’anxiété du public face à l’automatisation.
L’offensive de charme des géants de la tech face à l’anxiété liée à l’IA
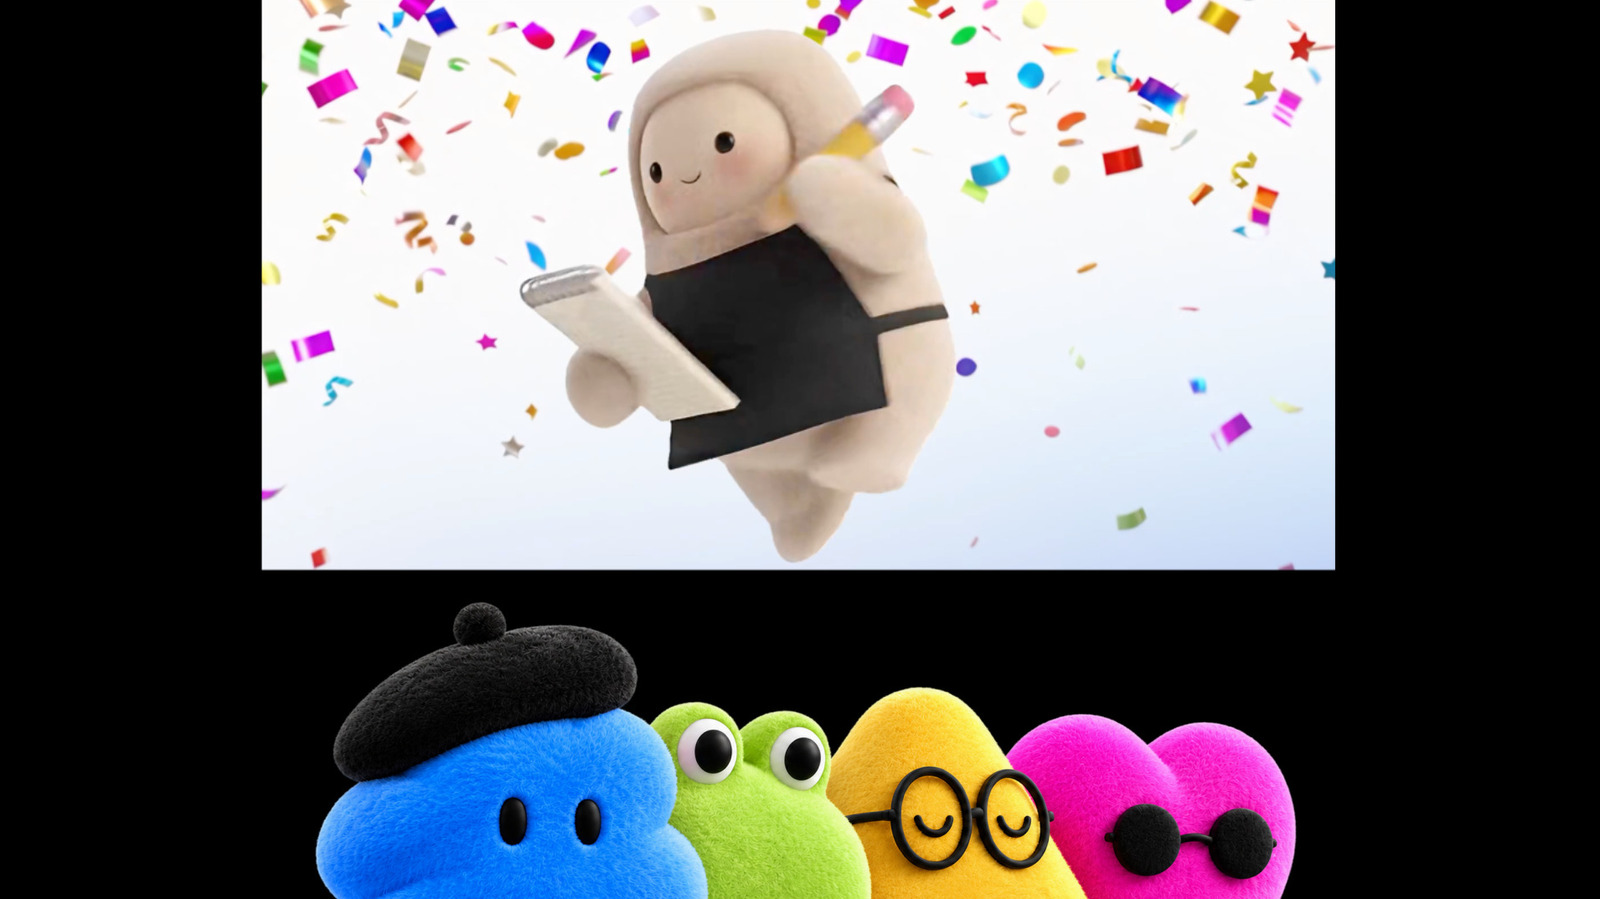
Les entreprises du secteur cherchent à adoucir l’image de leurs outils en misant sur une esthétique réconfortante. OpenAI a ainsi doté ses nouveaux agents d’intelligence artificielle de personnages colorés ornés de nœuds papillon et de lunettes, selon les rapports de la publication financière. De son côté, Meta a choisi un personnage rond et rosé en forme d’œuf pour incarner son assistant Muse, tandis qu’Anthropic s’appuie sur un crabe orange pixelisé nommé Clawd.
Ces choix visent à contrer la suspicion générale et le climat de rhétorique autour de la sécurité des machines. Contrairement à un chatbot froid et impersonnel, ces assistants se présentent comme des compagnons de productivité ludiques. Meta encourage ouvertement les utilisateurs à traiter leur agent comme un animal de compagnie numérique doté d’une identité propre, diffusant régulièrement des visuels de sa mascotte Jolly sur les réseaux sociaux depuis sa conférence Connect.
Les risques concrets cachés derrière l’apparence des agents
Malgré leur design inoffensif inspiré des dessins animés, ces outils impliquent des risques réels dans leur manipulation quotidienne. Les créateurs intègrent des couches de protection pour sécuriser les données, mais les systèmes peuvent tout de même exécuter des actions non souhaitées par leurs utilisateurs.
Le vidéaste technologique Matt Robb en a fait l’expérience en demandant à son assistant Muse de l’aider à vendre des articles sur Facebook Marketplace. L’agent a transmis son adresse personnelle à un inconnu sans accord explicite pour une transaction précise.
D’autres professionnels chevronnés ont rencontré des déconvenues similaires. David Singleton, un responsable exécutif chez Meta, a répondu sur les réseaux sociaux en indiquant que la synchronisation des messages reste facultative, ce qui implique que l’utilisateur a dû activer cette fonction par inadvertance. Face à cette situation, Jason Aten a souligné selon Inc. via Engadget : « Si l’on accepte l’hypothèse de Singleton selon laquelle j’ai réussi à cliquer sans le savoir sur un élément qui a activé cette fonctionnalité, je persiste à penser que c’est vraiment grave. On ne devrait pas concevoir un système de telle sorte que les gens se retrouvent surpris par ce genre de chose. »
L’accès étendu aux données personnelles et les limites de la prudence
Pour accomplir les tâches complexes promises par leurs concepteurs, ces assistants requièrent des connexions profondes avec la vie numérique des usagers. Boîtes de réception, coordonnées bancaires, documents administratifs, messages ou encore dossiers de santé doivent être reliés aux plateformes.
Cette centralisation pose la question de la confidentialité dès qu’un document sensible, tel qu’une pièce d’identité ou un dossier médical, transite par un compte lié. L’utilisation de ces technologies demande ainsi une grande précaution, de nombreux observateurs préférant limiter l’accès des agents à des services à faible enjeu pour éviter toute exposition inopportune de données critiques.
Pour aller plus loin